Maritime Cyber Security la proposta Confitarma

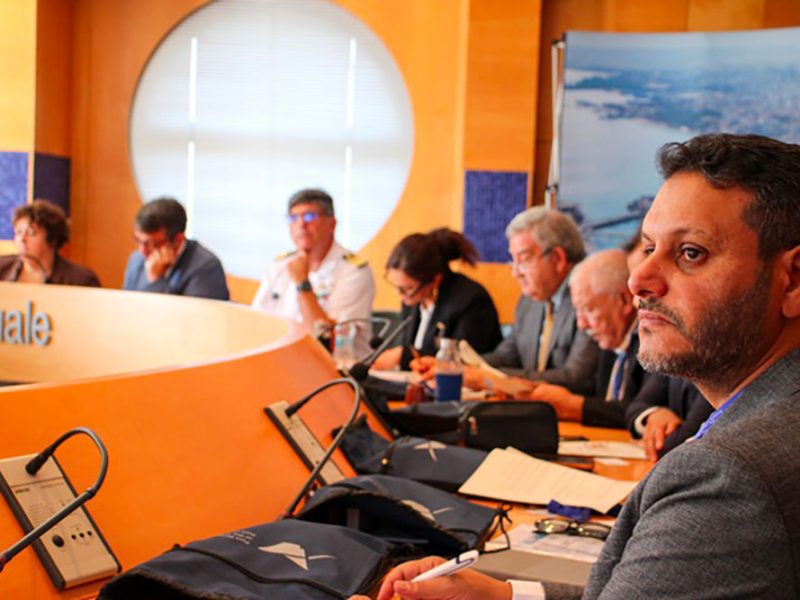
Nella foto: Valeria Novella con i co-relatori nella sessione Cyber-Security.
GENOVA – Nel corso della sessione Maritime Security, organizzata nell’ambito della Port & Shipping Tech a Genova, Valeria Novella, vicepresidente della Commissione Navigazione Oceanica di Confitarma, ha illustrato il “Vademecum per la Sicurezza Informatica (Cyber Security) a bordo delle Navi mercantili nazionali”, realizzato nel maggio 2018 dal gruppo di lavoro “Operatività nave” della Confederazione e da lei stessa presieduto.
“In attesa di una normativa o, almeno di linee guida comuni di riferimento anche a livello istituzionale – ha affermato Valeria Novella – abbiamo ritenuto opportuno dare alle nostre aziende il maggior numero di informazioni possibili circa i concreti pericoli connessi ad intromissioni accidentali ed intenzionali nei sistemi informatici, specie in quelli di bordo”.
[hidepost]
Il Vademecum contiene una raccolta di suggerimenti, informazioni, indicazioni tecniche e precauzionali su come gestire la sicurezza informatica a bordo delle navi mercantili che possano, in qualche modo, essere utili per prevenire e mitigare i rischi e le minacce di attacchi informatici a cui il mondo dello shipping può essere sottoposto.
Per la realizzazione del Vademecum sono stati presi in esame documenti e pubblicazioni internazionali sul tema della Cyber Security nel campo marittimo, in particolare, documenti già predisposti in materia dal governo britannico e dalle principali organizzazioni internazionali di riferimento (in primo luogo BIMCO, oltre a CLIA, ICS, INTERCARGO, INTERTANKO, OCIMF e IUMI).
“In pratica – ha aggiunto Valeria Novella – abbiamo adattato tali documenti alla normativa nazionale vigente, partendo dalla constatazione che non esistevano – e non esistono tuttora – a livello nazionale linee guida di riferimento, a fronte dell’esigenza di poter fornire alle aziende associate elementi ed informazioni che ampliassero la consapevolezza dei rischi informatici per consentire loro di mettere in atto almeno i primi e basilari adeguamenti organizzativi”.
“È evidente che, data la continua evoluzione delle minacce informatiche, le iniziative finora messe in campo e gli stessi documenti prodotti non sono esaustivi e che è necessario tenere costantemente sotto osservazione quanto accade sia a livello di eventi e attacchi informatici che ogni giorno registriamo che negli adeguamenti normativi internazionali e nazionali. Pertanto, non è escluso che a breve procederemo alla stesura di una edizione aggiornata del nostro Vademecum”.
[/hidepost]